
公立医院要上线心理评估平台,可以从一个明确的科室场景做起,把量表、报告、人员权限和数据流向一起确定下来。前期把这些问题说清,往往比上线后再补接口、补授权、改流程更省事。选型时既要看临床使用是否顺手,也要把安全要求写进交付与验收。
从一次实际评估看清系统需求
假设门诊准备让就诊者在候诊时完成评估,就应把这条路径走一遍:由谁发起,如何对应就诊身份,在哪里作答,谁查看结果,结果怎样进入后续诊疗。若用于院内工作人员的心理健康服务,则要另行确定组织方式和报告查看范围,不能照搬患者诊疗流程。
试用心理测评系统时,可以请业务科室和信息部门共同准备一份需求表。量表名称与版本、适用对象、使用授权、计分规则、报告内容,以及是否需要对接院内系统,都列成可演示、可验收的项目。系统能生成分数之后,还要有人负责解释和后续处置,评估结果应服务专业判断。
“脱敏”要落实到谁能看到哪些数据
医疗健康信息属于敏感个人信息。依据《个人信息保护法》,处理这类信息需要特定目的、充分必要性和严格保护措施。医院应按具体业务确定合法处理依据,落实相应告知、同意及其他义务,不能把一张勾选页面当作全部工作。
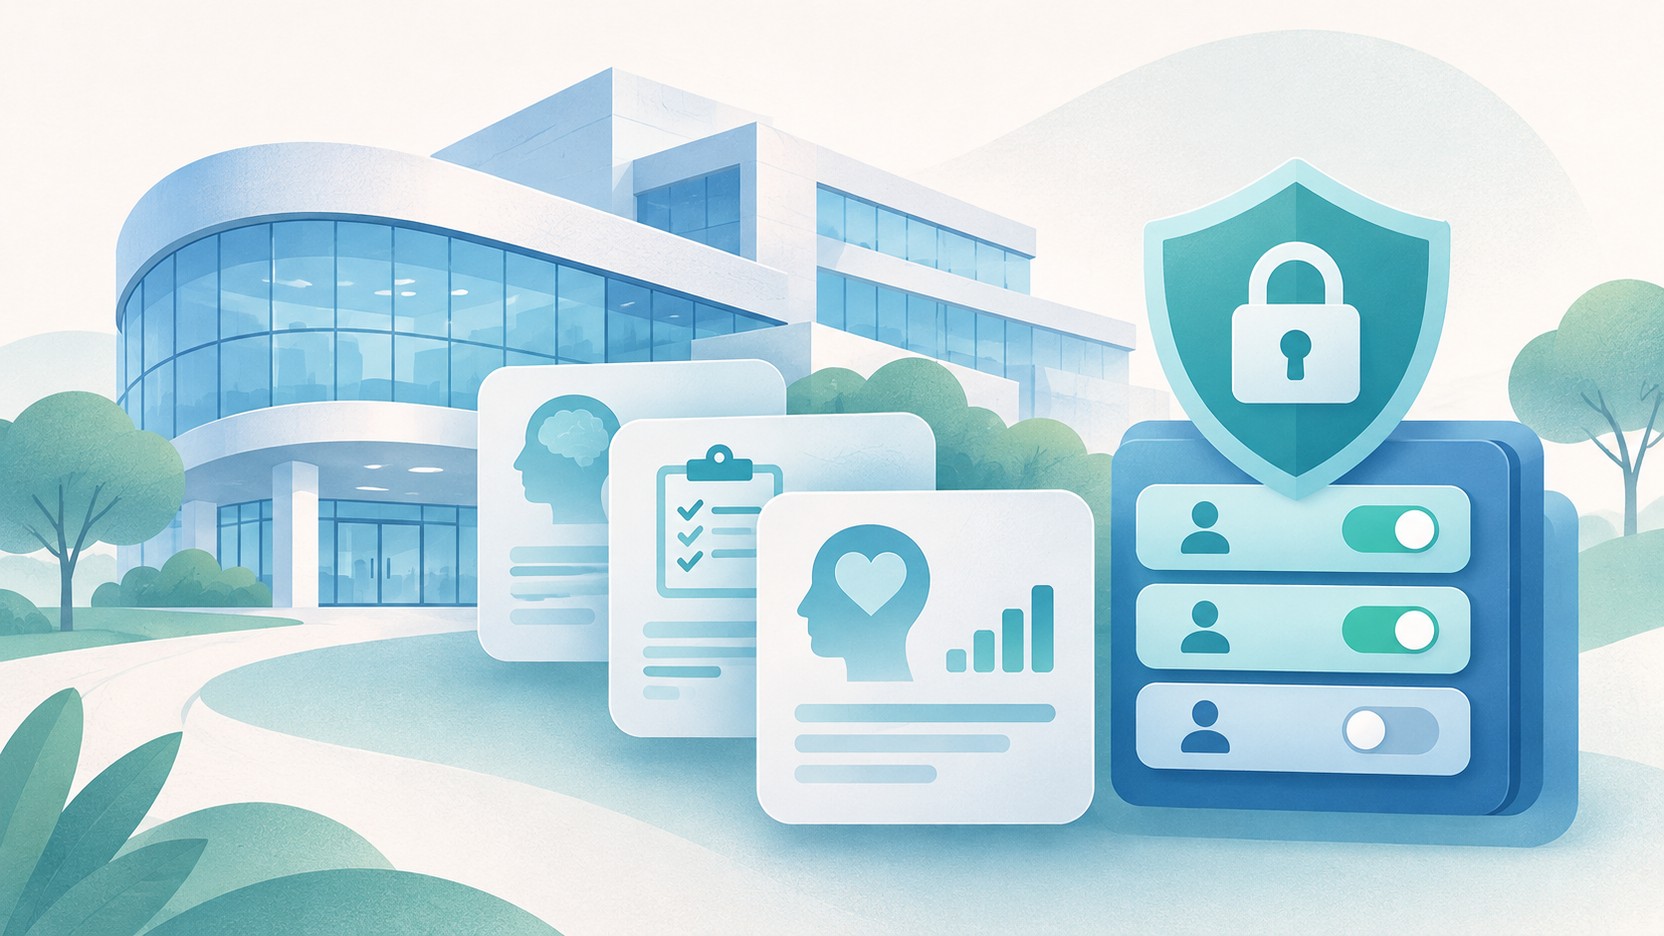
在实际选型中,“支持脱敏”需要拆开问。例如,科室汇总页能否仅显示必要统计;导出文件是否包含姓名和联系方式;运维人员排查故障时会接触哪些内容;谁可以下载完整报告。用于演示和培训的数据应单独准备,避免把真实患者资料直接放进产品演示。
隐藏姓名也不等于完成匿名化。去标识化后的信息仍可能借助额外信息关联到个人;匿名化则要求无法识别特定个人且不能复原。两者在法律定义中有明确区别。采购文件宜写清具体处理方式和使用场景,不笼统要求一个含义不明的“国家级脱敏标准”。
部署方式与安全责任一起谈
选择SaaS 系统还是私有化部署,应结合院内管理要求、现有基础设施和运维安排。SaaS 需要核对服务范围、数据存储与受托处理安排;私有化也需要有人持续负责升级、备份和安全维护。部署在哪里与是否满足本院要求,要分别核验。
《医疗卫生机构网络安全管理办法》要求医疗卫生机构承担本单位网络安全管理主体责任,并与建设参与单位书面约定安全义务和违约责任。办法同时涉及等级保护、上线前安全测试、云上存储风险评估,以及权限、日志和数据全生命周期管理。这些工作应纳入项目计划,不能用供应商一句“安全可靠”代替。
洽谈时把材料要齐,也把责任划清。哪些由医院完成,哪些由供应商交付,哪些需要双方配合;接口、存储、备份恢复、故障响应和合同结束后的数据处理分别如何安排,都应有明确约定。
先试通一个场景,再扩大使用
评估一套心理测试软件,可以先用测试数据验证作答、计分、报告和权限,再在完成必要审批与安全准备后开展小范围试用。试用中记录无法作答、身份对应错误、报告查看不便等问题,修正后再扩大科室和使用范围。首期不必承载所有设想,但首期必需的功能与安全要求应当完整。
橙星云提供标准化 SaaS 服务,也支持按项目要求实施私有化部署。医院可以带着具体的评估场景、量表需求和院内技术要求沟通方案,将可演示的产品能力与需要另行实施的内容分开确认。把范围、责任和验收条件谈清楚,上线进度才有可靠依据。