

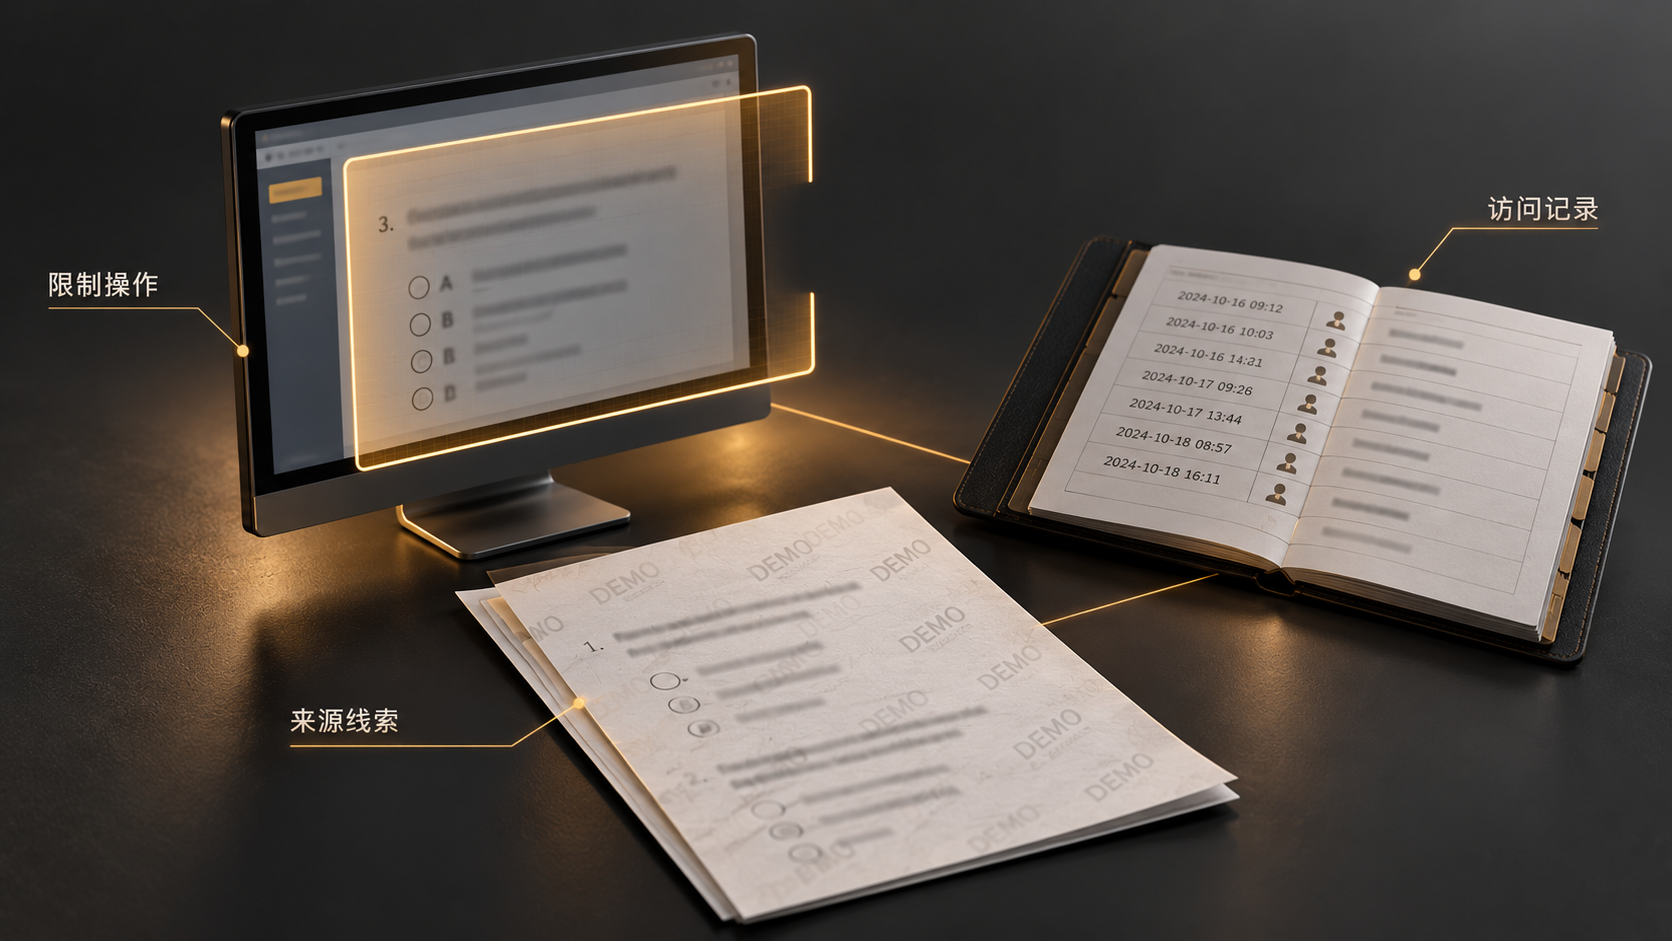
不能只凭“防截屏”“隐形水印”或“访问审计”的名称作保证。它们可能分别用于限制某些操作、留下来源线索和记录访问行为,实际作用范围需要逐项确认。机构购买前,还应先判断手里的材料是否需要保密,避免把公开自评问卷也按高风险考试处理。
保护受测者的个人资料,与限制测试材料传播,是两件相关但不同的事。题目可以公开,并不意味着个人回答可以公开;题库需要保护,也不意味着可以不加限制地记录参与者的设备和行为。
先确定哪些材料需要保护
工具负责人应依据授权和具体用途,区分公开示例、可以公开使用的问卷、受限题目、计分材料和专业解释资料。不要仅凭“临床量表”或“性格测试”的类别判断谁能看、能否传播。
国际测验委员会的测试安全指南讨论需要测试安全的情境,也明确区分不需要这类安全措施的自评和练习用途。机构应据具体风险选措施,不把严密监考当成每次心理自评都应增加的功能。
如果供应商建议用动态组卷减少题目暴露,还要确认具体工具是否允许这种设计、生成的题目组合依据什么计分和解释。上述指南讨论减少题目暴露或改变呈现顺序时,保留了测量质量的前提。不能随意从固定量表抽几道题,就继续套用原量表的分数解释。
防截屏需要问清设备和入口
让供应商说明功能适用于哪些设备、客户端和版本,是否依赖机构管理的终端,以及不受支持的入口会怎样处理。不要把一台演示电脑上的表现,扩展成所有手机、浏览器和导出文件都同样受保护。
微软对Azure Virtual Desktop屏幕捕获保护的官方说明,就列出了具体平台与配置条件,并将它放在多种保护措施配合的框架中。这是一个特定远程桌面产品的例子,不代表橙星云或普通网页测评采用了这一方案。
买方可以请供应商用不含真实题目的演示材料说明支持范围,并在约定的实际使用环境中确认。这里不是要求参与者寻找绕过方法,而是让机构知道采购承诺覆盖什么、还需要什么设备和管理成本。
水印能关联什么,需要单独说明
水印可能标识一份副本、一次会话或某个账号。供应商应说明标识如何与记录对应、哪些材料会带有标识,以及在什么条件下可以读取。不能仅凭“后台有设备ID”,就认为任何流出的截图都能找回来源。
即使关联到了一个账号或会话,也不宜直接把它写成“已确认某个人泄露”。还应核实账户是否共用、材料是否曾被转交,以及现有证据究竟能支持到哪一步。用于追查的线索,不能省去对实际经过的调查。
水印中也不应随意暴露姓名、手机号或心理结果。机构需要同时考虑标识用途、可见范围和数据处理要求,而不是为了防泄题增加新的个人信息暴露。
审计记录说明的是发生过哪些操作
采购时可以要求一份虚构操作的日志样本:例如某个获授权账号预览了一份材料。看记录能否说明访问对象、时间和操作类型,再问哪些入口会记录、哪些不会。
有访问记录不等于记录了屏幕外的全部行为;一次访问也不能单独证明随后发生了传播。审计的价值是帮助缩小需要核查的范围,不是给每个异常时间或下载动作自动定性。
如果材料确已外泄,怎样判断影响、是否换题或重测,应另按题目泄露后的处置说明处理。防护功能不能代替专业人员判断数据还能解释到哪一步。
向橙星云或其他供应商询问时,可以把采购要求写成三句话:哪些材料需要限制传播;哪些实际设备与入口必须支持;出了问题能提供哪些可核查记录。再分别确认功能、条件和人员责任,比购买一个笼统的“题库绝对安全”承诺更有用。